
PHP-tiimi julkaisi 21. lokakuuta 2026 korjaukset kahteen kriittiseen haavoittuvuuteen, CVE-2026-109618 ja CVE-2026-109619, joita kutsutaan yhdessä nimellä PHP2Shell. Hyökkääjä ei tarvitse tunnuksia eikä salasanaa. Yksi muokattu pyyntö sivustollesi voi riittää siihen, että hän ajaa omaa koodiaan palvelimella ja ottaa sivuston haltuunsa. Muutaman tunnin sisällä julkaisusta tietoturvayhtiö watchTowr raportoi hyökkäysyrityksiä molempia aukkoja vastaan, ja Cloudflare kertoi nähneensä ensimmäisiä hyökkäyksiä.
Jos verkkosivustosi, verkkokauppasi tai hallintapaneelisi toimii PHP:llä, palvelimesi tarvitsee päivitetyn PHP-version tänään.
Mitä tapahtui
PHP-tiimi ilmoitti kriittisestä julkaisusta 20. lokakuuta ja julkaisi korjatut versiot 8.5.12, 8.4.27, 8.3.36 ja 8.2.35 21. lokakuuta klo 14.00 UTC. Tiimi antaa haavoittuvuuksille CVSS v4.0 -asteikolla arvon 9,2/10, eli ne ovat kriittisiä. Toinen liittyy siihen, miten PHP käsittelee muistin loppumisen. Toinen päästää yhden pyynnön tietoja vuotamaan seuraavaan pyyntöön samassa palvelinprosessissa.
Haavoittuvuudet koskevat kaikkia tapoja ajaa PHP:tä verkkopalvelimella: PHP-FPM, Apache ja mod_php, php-cgi, LiteSpeed ja FrankenPHP. PHP-tiimi pitää Apachea ja mod_php:tä suurimpana riskinä: sen tiedotteessa kuvataan käytännössä osoitettu hyökkäystapa, jossa yksi pyyntö ilman kirjautumista käynnistää hyökkäyksen ennen kuin sivuston omaa koodia ajetaan lainkaan.
21. lokakuuta iltaan mennessä yksikään tietoturvayhtiö ei ollut raportoinut vahvistettua murtoa. Verkossa kiertää jo koodia, jonka väitetään hyödyntävän aukkoja, ja massahyökkäykset voivat alkaa milloin tahansa.
Koskeeko tämä sinua?
Käy nämä kohdat läpi. Yksi “kyllä” riittää.
- Sivustosi toimii WordPressillä, WooCommercella, Laravelilla, OpenCartilla, Bitrixillä, Drupalilla, Magentolla tai muulla PHP-järjestelmällä.
- Yritykselläsi on PHP:llä tehty hallintapaneeli, asiakasportaali tai API. Myös mobiilisovelluksen taustajärjestelmä lasketaan.
- Hosting-palveluntarjoaja tai kehittäjä ei ole vahvistanut sinulle, että palvelimesi PHP on jo päivitetty.
- Palvelimellasi on hosting-hallintapaneeli, kuten aaPanel. Osa paneeleista ei tarjonnut päivitettyä PHP:tä julkaisupäivänä.
- PHP-versiosi on 8.1 tai vanhempi.
Jos et tiedä vastauksia, se on jo syy kysyä tänään.
Mitä hyökkääjä voi tehdä sivustollasi
Kun hyökkääjä pystyy ajamaan koodia palvelimella, hänellä on samat oikeudet kuin sivustollasi itsellään on. Käytännössä se tarkoittaa:
- sivuston täysi hallinta: sivujen muuttaminen, ylläpitäjätilien lisääminen, kävijöiden ohjaaminen muualle;
- pääsy tietokantaan: asiakkaiden nimet, sähköpostiosoitteet, osoitteet, tilaukset;
- sivustollesi istutettuja haittaohjelmia tai roskapostisivuja;
- Googlen varoitus hakutuloksissa ja selaimessa, joka pysäyttää liikenteen ja myynnin, kunnes sivusto on siivottu.
Murretun sivuston siivoaminen voi kestää päiviä, ja joskus koko sivusto on rakennettava uudelleen. Päivitys vie tunteja.
Mitä tehdä tänään
1. Selvitä PHP-versiosi. Hosting-hallintapaneeli näyttää sen, yleensä kohdassa “PHP-versio” tai “PHP-asetukset”. WordPressissä avaa Työkalut → Sivuston eheys → Tiedot → Palvelin. Ubuntussa versionumero voi tietoturvapäivityksen jälkeenkin näyttää vanhaa lukua, esimerkiksi 8.3.6, koska Ubuntu paikkaa paketin ja pitää numeron ennallaan. Silloin palveluntarjoajan tai kehittäjän pitää tarkistaa paketin versio.
2. Pyydä palveluntarjoajaa tai kehittäjää päivittämään PHP. Voit lähettää tämän viestin sellaisenaan:
Hei. PHP julkaisi 21.10.2026 korjaukset kriittisiin haavoittuvuuksiin CVE-2026-109618 ja CVE-2026-109619 (PHP2Shell). Vahvistattehan, että palvelimemme PHP on päivitetty korjattuun versioon (8.5.12, 8.4.27, 8.3.36, 8.2.35 tai jakelun paikattu paketti) ja että PHP-FPM tai Apache on käynnistetty uudelleen. Jos käytössämme on PHP 8.1 tai vanhempi, kertokaa, miten aiotte asentaa korjauksen. Tarkistakaa myös palvelimen lokit hyödyntämisen merkkien varalta 21.10. alkaen.
3. Jos käytät PHP 8.1:tä tai vanhempaa, suunnittele siirtyminen tuettuun versioon. Versioille 7.4, 8.0 ja 8.1 PHP-tiimi julkaisi korjaukset vain lähdekoodina. Jonkun pitää kääntää PHP lähdekoodista näillä korjauksilla tai siirtää sivusto uudempaan versioon.
Kun session.upload_progress.enabled kytketään pois PHP-asetuksista, osa hyökkäyspolusta sulkeutuu. PHP-tiimin mukaan tämä ei tee palvelimesta turvallista. Pidä sitä väliaikaisena ratkaisuna ennen päivitystä.
Versiosi ja mitä tehdä
| PHP-versiosi | Mitä tehdä |
|---|---|
| 8.5 | Päivitä versioon 8.5.12 |
| 8.4 | Päivitä versioon 8.4.27 |
| 8.3 | Päivitä versioon 8.3.36 |
| 8.2 | Päivitä versioon 8.2.35. Version 8.2 tuki päättyy 31.12.2026, joten suunnittele seuraava päivitys |
| 8.1, 8.0, 7.4 | Ei virallista päivitystä. Käännä PHP lähdekoodikorjausten kanssa tai siirry tuettuun versioon |
| 7.3 ja vanhemmat | PHP-tiimiltä ei tule korjausta. Siirry tuettuun versioon |
Ubuntu on jo julkaissut korjatut paketit. Muissa Linux-jakeluissa tarkista jakelun tietoturvatiedote.
Miten hoidimme asian asiakkaillemme
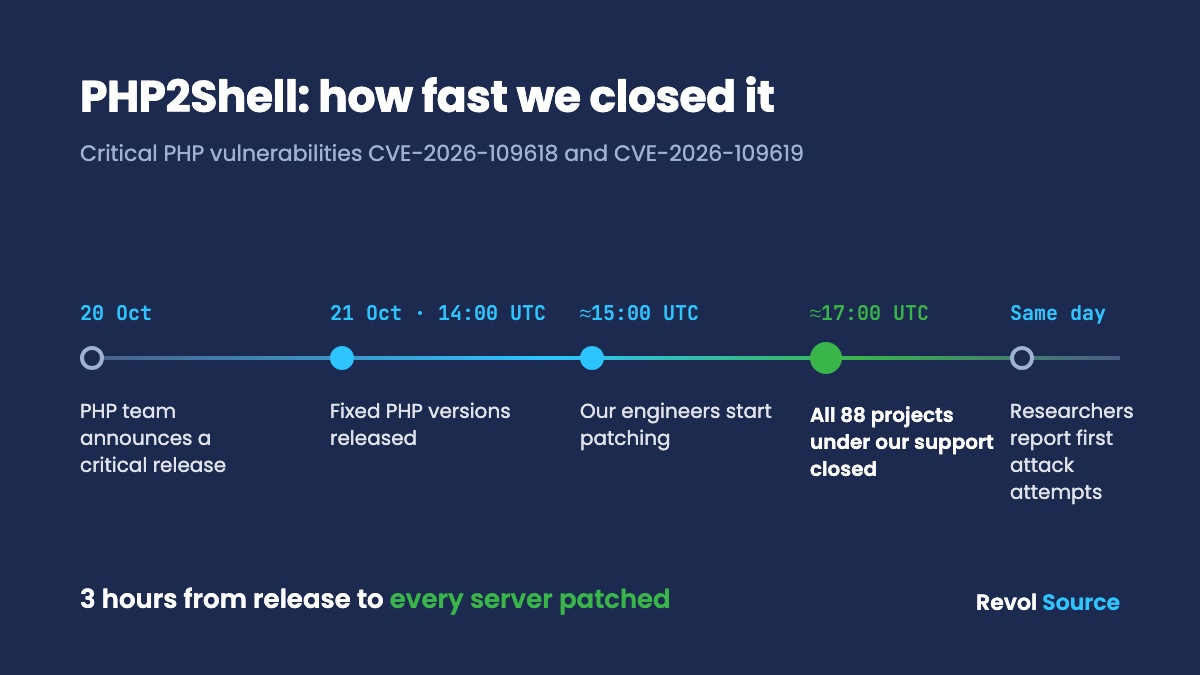
PHP-tiimi julkaisi korjaukset klo 14.00 UTC. Insinöörimme aloittivat työn noin tuntia myöhemmin. Kaksi tuntia siitä, noin klo 17.00 UTC, olimme paikanneet kaikki ylläpitämämme palvelimet: 88 projektia tukemme piirissä.
Jokaisella palvelimella kytkimme ensin haavoittuvan mekanismin pois ja asensimme sitten korjatun PHP:n. Hosting-paneeleissa, kuten aaPanelissa, ei julkaisupäivänä ollut päivitettyä PHP:tä, joten käänsimme PHP:n lähdekoodista korjausten kanssa. Teimme saman projekteille, jotka toimivat PHP 7.4:llä, 8.0:lla ja 8.1:llä, joita PHP-tiimi ei enää päivitä. Päivityksen jälkeen kävimme läpi palvelinten lokit siltä varalta, että joku olisi jo käyttänyt haavoittuvuutta hyväksi. Merkkejä ei löytynyt.
Automaattinen valvontamme toimii ympäri vuorokauden, ja insinöörimme reagoivat, kun se hälyttää häiriöstä.
Näin teimme sen vaihe vaiheelta: näin paikkasimme 88 PHP-projektia kolmessa tunnissa.
Etkö ole varma, onko sivustosi suojattu?
Tarkistamme PHP-versiosi ja päivitämme sen yhden työpäivän kuluessa. Jos sivustosi toimii PHP 8.1:llä tai vanhemmalla, kerromme, kumpi reitti on sinun tapauksessasi nopeampi ja edullisempi: paikattu käännös vai siirto uudempaan versioon.
Pyydä meitä tarkistamaan sivustosi
Jos haluat sen jälkeen jatkuvaa ylläpitoa, katso verkkosivuston ylläpito ja palvelimen ylläpito. WordPress- ja WooCommerce-kaupoille meillä on oma sivunsa. Jos epäilet, että joku pääsi sisään ennen päivitystä, tai haluat tietää, mitä muuta on auki, tunkeutumistestaus antaa vastauksen.
FAQ
Pitääkö minun päivittää, jos sivustoni toimii WordPressillä?
Kyllä. WordPress toimii PHP:n päällä, ja haavoittuvuus on itse PHP:ssä. WordPressin ja lisäosien päivittäminen ei korjaa sitä. Palvelimesi tarvitsee korjatun PHP-version.
Päivittääkö hosting-palveluntarjoaja PHP:n automaattisesti?
Jotkut päivittävät, jotkut odottavat, ja monilla VPS- ja dedikoiduilla palvelimilla kukaan ei päivitä PHP:tä, ellet pyydä. Pyydä palveluntarjoajalta kirjallinen vahvistus, jossa on tarkka versio.
Hajoaako sivustoni päivityksen jälkeen?
Päivitys saman haaran sisällä, esimerkiksi 8.3.x:stä 8.3.36:een, sisältää vain tietoturva- ja virhekorjauksia ja vaikuttaa sivustoon harvoin. Siirtyminen 7.4:stä tai 8.1:stä uudempaan haaraan voi rikkoa vanhoja lisäosia tai koodia, joten se pitää testata ensin.
Riittääkö, että session.upload_progress kytketään pois?
Ei. Se sulkee osan yhdestä hyökkäyspolusta. PHP-tiimin mukaan vain päivitys korjaa ongelman.
Lähteet
- PHP-tiimin tiedote: https://www.php.net/archive/2026.php
- Tietoturvatiedotteet: https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w ja https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
- Ubuntu: https://ubuntu.com/blog/php2shell-vulnerability-fixes-available
- Raportit hyökkäysyrityksistä ja hyökkäyskoodista: https://www.tenable.com/blog/php2shell-cve-2026-109618-cve-2026-109619-frequently-asked-questions-about-critical-php-remote