
Il 21 ottobre 2026 il team di PHP ha rilasciato le correzioni per due vulnerabilità critiche, CVE-2026-109618 e CVE-2026-109619, note insieme come PHP2Shell. All’attaccante non servono login né password. Una sola richiesta costruita ad arte verso il tuo sito può bastargli per eseguire il proprio codice sul server e prendere il controllo del sito. A poche ore dal rilascio la società di sicurezza watchTowr ha segnalato tentativi di sfruttamento di entrambe le falle, e Cloudflare ha dichiarato di vedere i primi attacchi.
Se il tuo sito, il tuo negozio online o il tuo pannello di amministrazione gira su PHP, il server ha bisogno della versione aggiornata di PHP oggi stesso.
Cosa è successo
Il team di PHP ha annunciato un rilascio critico il 20 ottobre e ha pubblicato le versioni corrette 8.5.12, 8.4.27, 8.3.36 e 8.2.35 il 21 ottobre alle 14:00 UTC. Il team le valuta 9,2 su 10 in CVSS v4.0, cioè livello critico. Una riguarda il modo in cui PHP gestisce l’esaurimento della memoria. L’altra fa sì che i dati di una richiesta finiscano nella richiesta successiva gestita dallo stesso processo del server.
Colpiscono tutti i modi di eseguire PHP su un web server: PHP-FPM, Apache con mod_php, php-cgi, LiteSpeed e FrankenPHP. Il team di PHP considera Apache con mod_php il caso più a rischio: il suo advisory descrive un exploit dimostrato in cui una sola richiesta senza login fa partire l’attacco prima che venga eseguito qualsiasi codice del sito.
Fino alla sera del 21 ottobre nessuna società di sicurezza aveva segnalato un’intrusione confermata. In rete circola già codice che dichiara di sfruttare le falle, e gli attacchi di massa possono partire in qualsiasi momento.
Ti riguarda?
Controlla questi punti. Basta un solo “sì”.
- Il tuo sito gira su WordPress, WooCommerce, Laravel, OpenCart, Bitrix, Drupal, Magento o un altro sistema PHP.
- La tua azienda ha un pannello di amministrazione, un portale clienti o un’API scritti in PHP. Conta anche il backend di un’app mobile.
- Non hai una conferma dal provider di hosting o dallo sviluppatore che PHP sul tuo server sia già aggiornato.
- Sul server c’è un pannello di controllo per hosting come aaPanel. Alcuni pannelli il giorno del rilascio non offrivano ancora PHP aggiornato.
- La tua versione di PHP è la 8.1 o precedente.
Se non conosci le risposte, è già un motivo per chiedere oggi.
Cosa può fare un attaccante con il tuo sito
Eseguire codice sul server dà all’attaccante gli stessi accessi che ha il tuo sito. In pratica significa:
- controllo completo del sito: modificare pagine, aggiungere account amministratore, reindirizzare i visitatori;
- accesso al database: nomi, email, indirizzi e ordini dei clienti;
- malware o pagine di spam inserite nel sito;
- un avviso di Google nei risultati di ricerca e nel browser, che blocca traffico e vendite finché il sito non viene ripulito.
Ripulire un sito compromesso può richiedere giorni e a volte una ricostruzione completa. Un aggiornamento richiede qualche ora.
Cosa fare oggi
1. Scopri la tua versione di PHP. La mostra il pannello di controllo dell’hosting, di solito alla voce “Versione PHP” o “Impostazioni PHP”. In WordPress apri Strumenti → Salute del sito → Info → Server. Su Ubuntu, dopo un aggiornamento di sicurezza, il numero di versione può restare quello vecchio, per esempio 8.3.6, perché Ubuntu corregge il pacchetto e mantiene il numero. In quel caso l’hosting o lo sviluppatore deve controllare la versione del pacchetto.
2. Chiedi al provider di hosting o allo sviluppatore di aggiornare PHP. Puoi inviare questo messaggio così com’è:
Buongiorno. Il 21 ottobre 2026 PHP ha rilasciato le correzioni per le vulnerabilità critiche CVE-2026-109618 e CVE-2026-109619 (PHP2Shell). Vi chiediamo di confermare che PHP sul nostro server sia aggiornato a una versione corretta (8.5.12, 8.4.27, 8.3.36, 8.2.35 o un pacchetto della distribuzione con la patch) e che PHP-FPM o Apache siano stati riavviati. Se usiamo PHP 8.1 o precedente, indicateci come intendete applicare la correzione. Vi chiediamo anche di controllare i log del server per eventuali segni di sfruttamento a partire dal 21 ottobre.
3. Se usi PHP 8.1 o precedente, pianifica il passaggio a una versione supportata. Per 7.4, 8.0 e 8.1 il team di PHP ha pubblicato solo correzioni al codice sorgente. Qualcuno deve compilare PHP dai sorgenti con queste correzioni, oppure spostare il sito su una versione più recente.
Disattivare session.upload_progress.enabled nelle impostazioni di PHP chiude una parte del percorso di attacco. Il team di PHP precisa che questo non rende il server sicuro. Consideralo una misura temporanea in attesa dell’aggiornamento.
La tua versione e cosa fare
| La tua versione di PHP | Cosa fare |
|---|---|
| 8.5 | Aggiorna alla 8.5.12 |
| 8.4 | Aggiorna alla 8.4.27 |
| 8.3 | Aggiorna alla 8.3.36 |
| 8.2 | Aggiorna alla 8.2.35. Il supporto per la 8.2 termina il 31 dicembre 2026, quindi pianifica il prossimo aggiornamento |
| 8.1, 8.0, 7.4 | Nessun aggiornamento ufficiale. Compila PHP con le correzioni dei sorgenti o passa a una versione supportata |
| 7.3 e precedenti | Nessuna correzione dal team di PHP. Passa a una versione supportata |
Ubuntu ha già rilasciato i pacchetti corretti. Sulle altre distribuzioni Linux controlla il bollettino di sicurezza del tuo fornitore.
Come lo abbiamo gestito per i nostri clienti
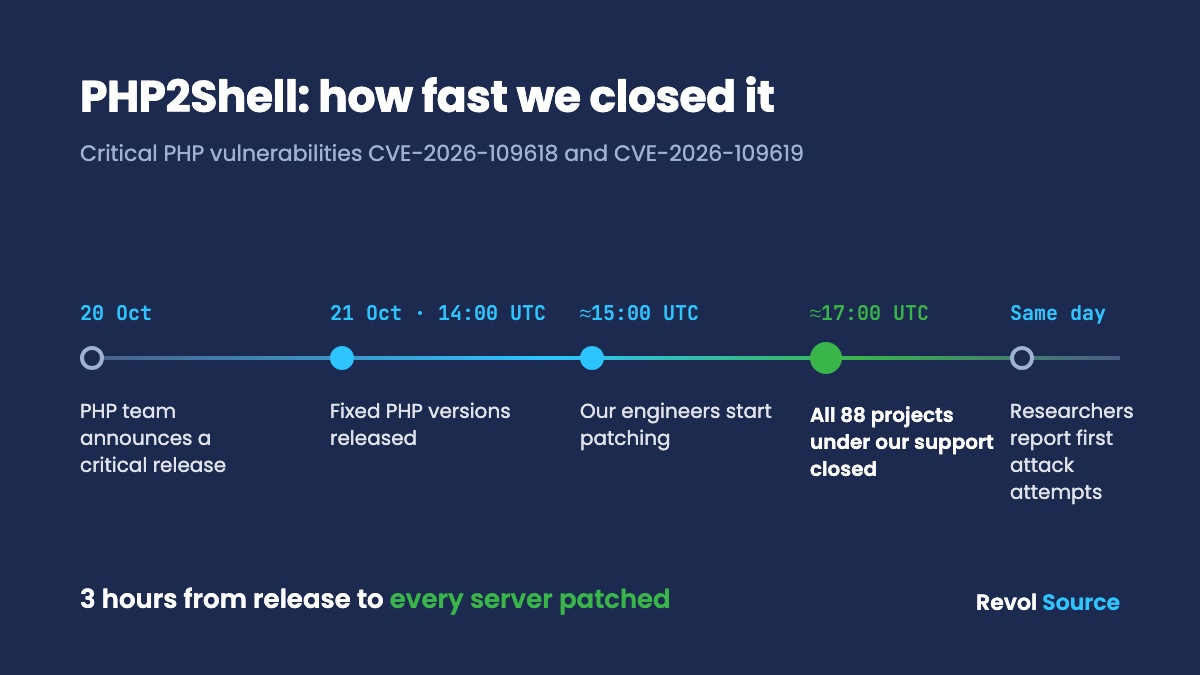
Il team di PHP ha pubblicato le correzioni alle 14:00 UTC. I nostri ingegneri hanno iniziato a lavorare circa un’ora dopo. Due ore più tardi, verso le 17:00 UTC, avevamo messo in sicurezza tutti i server che gestiamo: 88 progetti sotto il nostro supporto.
Su ogni server abbiamo prima disattivato il meccanismo vulnerabile, poi installato il PHP corretto. I pannelli di hosting come aaPanel il giorno del rilascio non avevano PHP aggiornato, quindi abbiamo compilato PHP dai sorgenti con le correzioni. Abbiamo fatto lo stesso per i progetti su PHP 7.4, 8.0 e 8.1, che il team di PHP non aggiorna più. Dopo l’aggiornamento abbiamo esaminato i log dei server alla ricerca di segni che qualcuno avesse sfruttato la vulnerabilità. Non ne abbiamo trovati.
Il nostro monitoraggio automatico lavora giorno e notte, e i nostri ingegneri intervengono quando segnala un incidente.
Come lo abbiamo fatto, passo per passo: come abbiamo aggiornato 88 progetti PHP in tre ore.
Non sei sicuro che il tuo sito sia protetto?
Controlliamo la tua versione di PHP e la aggiorniamo entro un giorno lavorativo. Se il sito gira su PHP 8.1 o precedente, ti diciamo quale strada è più rapida ed economica nel tuo caso: una build con la patch o il passaggio a una versione nuova.
Chiedici di controllare il tuo sito
Se dopo vuoi un’assistenza continuativa, guarda assistenza per siti web e assistenza server. Per WordPress e i negozi WooCommerce abbiamo una pagina dedicata. Se sospetti che qualcuno sia entrato prima dell’aggiornamento, o vuoi sapere cos’altro è esposto, un penetration test risponde a questa domanda.
FAQ
Devo aggiornare se il mio sito usa WordPress?
Sì. WordPress gira su PHP, e la vulnerabilità si trova in PHP stesso. Aggiornare WordPress e i plugin non la risolve. Il server ha bisogno della versione corretta di PHP.
Il provider di hosting aggiornerà PHP in automatico?
Alcuni provider lo fanno, altri aspettano, e su molti VPS e server dedicati nessuno aggiorna PHP se non lo chiedi. Chiedi al provider una conferma scritta con la versione esatta.
Il sito smetterà di funzionare dopo l’aggiornamento?
Un aggiornamento all’interno dello stesso ramo, per esempio da 8.3.x a 8.3.36, contiene solo correzioni di sicurezza e di bug e raramente ha effetti sul sito. Passare da 7.4 o 8.1 a un ramo più recente può rompere vecchi plugin o codice, quindi quel passaggio va prima testato.
Basta disattivare session.upload_progress?
No. Chiude una parte di un percorso di attacco. Il team di PHP dice che solo l’aggiornamento risolve il problema.
Fonti
- Annuncio del team di PHP: https://www.php.net/archive/2026.php
- Advisory di sicurezza: https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w e https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
- Ubuntu: https://ubuntu.com/blog/php2shell-vulnerability-fixes-available
- Segnalazioni di tentativi di attacco e di codice exploit: https://www.tenable.com/blog/php2shell-cve-2026-109618-cve-2026-109619-frequently-asked-questions-about-critical-php-remote